CVE-2026-98432: Alle betroffenen Systeme gepatcht, noch am selben Abend
02.11.2026 | Neuigkeiten | Luca Albrecht
CVE-2026-98432 ist ein Use-after-Free-Fehler im IPv4-TCP-Handshake-Pfad des Linux-Kernels, betroffen sind Kernelversionen ab 4,4. Ein entfernter Angreifer kann ihn ohne jede Anmeldung auslösen, indem er speziell präparierte TCP-Pakete an einen lauschenden Port sendet. Das kann zu einem Kernel-Absturz, zur Preisgabe von Kernel-Speicher oder zu einer Beschädigung des Speichers führen. Forscher haben bereits die Ausführung von Code als Root ohne Authentifizierung nachgewiesen. Für einen Infrastruktur-Anbieter wie uns bedeutet eine kritische Kernel-Lücke genau eines: sofort patchen.
Als die Vendor-Patches am Freitag, dem 30. Oktober 2026, erschienen, haben wir nicht gewartet. Unsere Teams haben die Updates noch am selben Abend ausgerollt, System für System. Zu diesem Zeitpunkt gab es noch keine öffentlichen Meldungen über eine aktive Ausnutzung, aber der veröffentlichte Exploit-Weg machte deutlich, dass das Zeitfenster eng war. Bei stepping stone AG behandeln wir eine kritische Kernel-Lücke in unserer Infrastruktur immer als Notfall und nie als gewöhnliches Update.
Während der Wartungsarbeiten hat ein kurzes Problem in unserem Netzwerk-Setup dazu geführt, dass einige unserer Dienste zeitweise nicht erreichbar waren. Wir haben es sofort bemerkt und es behoben, kaum dass es uns aufgefallen war, und die volle Verfügbarkeit war kurz darauf wiederhergestellt. Wir haben dokumentiert, was schiefgelaufen ist, damit es so nicht noch einmal vorkommt.
Dieser Vorfall hat uns gezeigt, warum Sicherheit bei uns im Zentrum von allem steht. Geschwindigkeit und Stabilität stehen sich manchmal gegenüber, aber bei einer kritischen Lücke wie CVE-2026-98432 gibt es keinen Mittelweg. Wir würden es genau so wiederholen: zuerst patchen, dann berichten, und dafür sorgen, dass die Daten unserer Kundinnen und Kunden geschützt bleiben.
Mehr Neuigkeiten

02.11.2026 | Neuigkeiten
CVE-2026-98432: Alle betroffenen Systeme gepatcht, noch am selben Abend
Am Freitag, dem 30. Oktober 2026, erschienen die Vendor-Patches für CVE-2026-98432, eine kritische Linux-Kernel-Lücke mit einem CVSS-3.1-Score von…
27.10.2026 | Anlässe
Rückblick auf das B2B Töggele Event 2026
Am Mittwoch, 21. Oktober 2026, fand am Standort der netiva GmbH im Liebefeld-Bern das B2B-Tischfussball-Event 2026 statt. Wieder einmal trafen…
26.10.2026
Zwei kritische Schwachstellen in einer Woche: So haben wir unsere Cloud gesichert
Letzte Woche haben zwei kritische Schwachstellen die IT-Branche innerhalb weniger Tage erreicht: PwnEscape im Linux-Kernel und PHP2Shell im…
22.10.2026 | Neuigkeiten
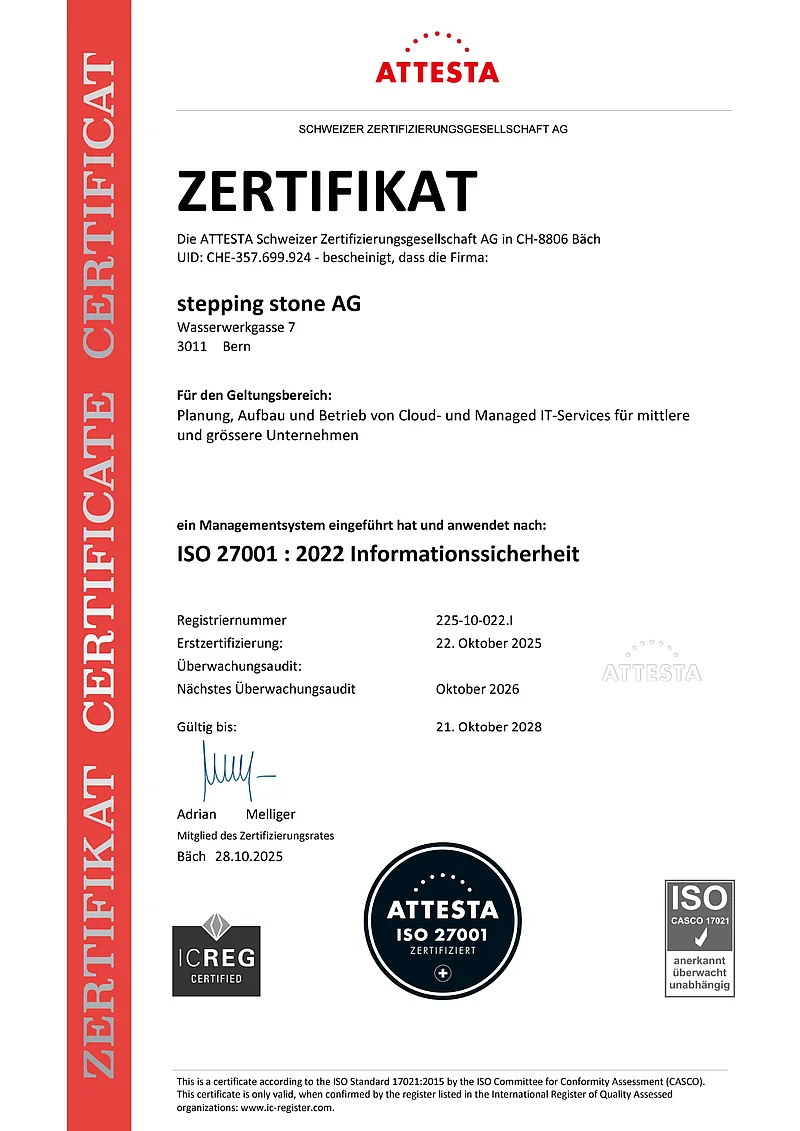
ISO/IEC 27001:2022 erfolgreich bestätigt und ISMS um Cloud Sicherheit und Datenschutz erweitert
Wir haben am 22. Oktober 2026 das jährliche externe Audit erfolgreich abgeschlossen. Damit bleibt unser Information Security Management System (ISMS)…
21.10.2026 | Wartungsfenster
PHP2Shell-Sicherheitslücke: Das Sicherheitsproblem wurde auf allen Systemen vollständig behoben
PHP2Shell ist die Bezeichnung, die die Security Community zwei kritischen Sicherheitslücken in PHP (CVE-2026-109618 und CVE-2026-109619) gegeben hat.…
21.10.2026 | Wartungsfenster
PHP2Shell Schwachstelle: Kritische Sicherheitslücken in PHP, wir patchen, sobald der Patch verfügbar ist
PHP2Shell ist der Name, den die Security-Community zwei kritischen Sicherheitslücken in PHP gegeben hat (CVE-2026-109618 und CVE-2026-109619). Durch…