PHP2Shell-Sicherheitslücke: Das Sicherheitsproblem wurde auf allen Systemen vollständig behoben
21.10.2026 | Wartungsfenster | Fabian Zoffel
PHP2Shell ist die Bezeichnung, die die Security Community zwei kritischen Sicherheitslücken in PHP (CVE-2026-109618 und CVE-2026-109619) gegeben hat. Durch das Ausnutzen dieser Schwachstellen kann ein Angreifer beliebige Befehle auf einem Server ausführen. Wie geplant hat das PHP-Sicherheitsteam am Mittwoch, dem 21. Oktober 2026, um 14.00 Uhr UTC (16.00 Uhr MESZ) die offiziellen Patches für CVE-2026-109618 und CVE-2026-109619 veröffentlicht.
Unsere Ingenieure haben die Updates sofort nach Veröffentlichung des Patches installiert und dabei die Aktualisierungen in allen Produktions- und Integrationsumgebungen koordiniert. Es wurden Zustandsprüfungen durchgeführt, um sicherzustellen, dass die Dienste weiterhin betriebsbereit waren. Wir haben uns bemüht, die Unterbrechungen während des gesamten Prozesses auf ein Minimum zu beschränken.
Die gepatchten PHP-Pakete wurden auf jedem Server unserer Infrastruktur installiert. Nach der Bereitstellung haben wir überprüft, ob alle Dienste wieder normal liefen und ob die neuesten PHP-Pakete verwendet wurden.
Durch die umgehende Behebung der PHP2Shell-Sicherheitslücke haben unsere Ingenieure erneut unter Beweis gestellt, dass wir das Thema Sicherheit ernst nehmen und unsere Infrastruktur sowie die Daten unserer Kunden vor neuen Bedrohungen schützen.
Mehr Wartungsfenster
22.10.2026 | Neuigkeiten
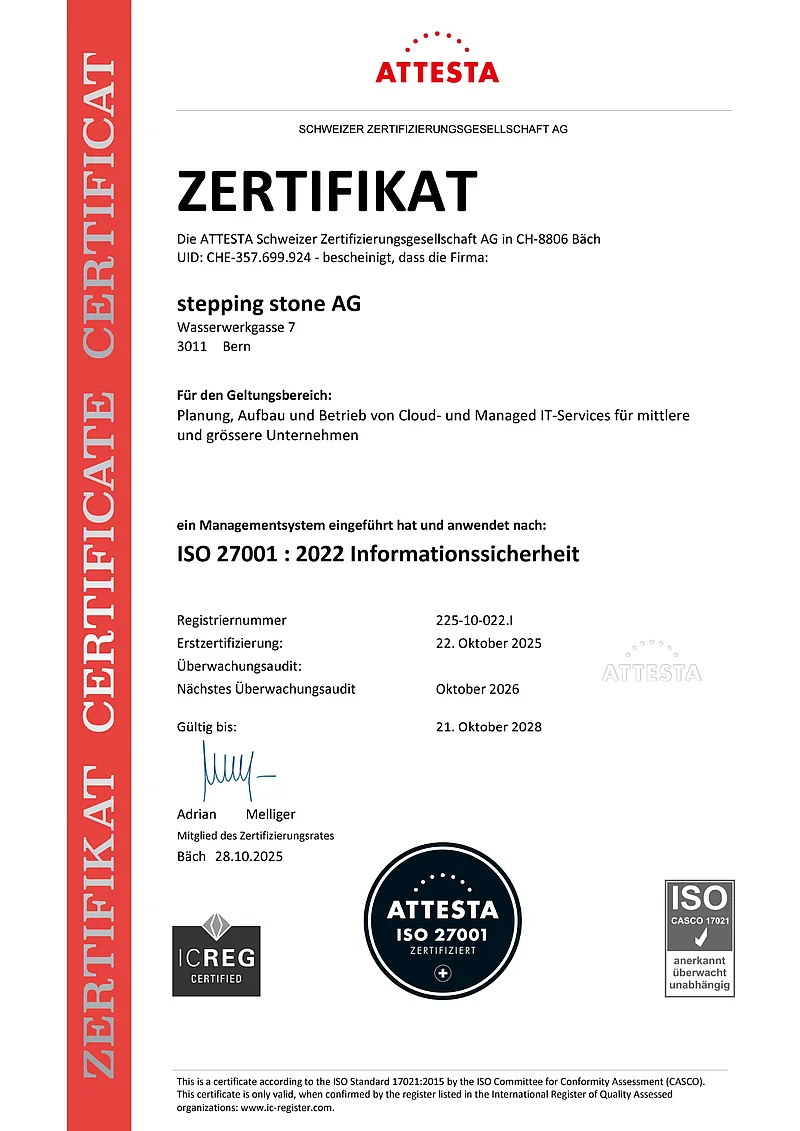
ISO/IEC 27001:2022 erfolgreich bestätigt und ISMS um Cloud Sicherheit und Datenschutz erweitert
Wir haben am 22. Oktober 2026 das jährliche externe Audit erfolgreich abgeschlossen. Damit bleibt unser Information Security Management System (ISMS)…

21.10.2026 | Wartungsfenster
PHP2Shell-Sicherheitslücke: Das Sicherheitsproblem wurde auf allen Systemen vollständig behoben
PHP2Shell ist die Bezeichnung, die die Security Community zwei kritischen Sicherheitslücken in PHP (CVE-2026-109618 und CVE-2026-109619) gegeben hat.…
21.10.2026 | Wartungsfenster
PHP2Shell Schwachstelle: Kritische Sicherheitslücken in PHP, wir patchen, sobald der Patch verfügbar ist
PHP2Shell ist der Name, den die Security-Community zwei kritischen Sicherheitslücken in PHP gegeben hat (CVE-2026-109618 und CVE-2026-109619). Durch…
20.10.2026 | Neuigkeiten
gpt-oss-120b: Offenes Reasoning-Modell von OpenAI jetzt auf Schweizer Infrastruktur
Unter Apache-2.0-Lizenz, mit einer «Mixture-of-Experts»-Architektur, einem Kontextfenster von 128'000 Token und einstellbarem Reasoning Effort von…
19.10.2026 | Wartungsfenster
PwnEscape-Lücke: Sicherheit zuerst, wir patchen unsere Systeme
PwnEscape (CVE-2026-99999) ist eine kritische Sicherheitslücke im Linux-Kernel. Durch Ausnutzung dieser Schwachstelle kann ein Angreifer die Grenzen…
13.10.2026 | Neuigkeiten
DeepSeek-V4-Flash-0731 on Demand: Starke Agenten-Fähigkeiten, bei denen die Daten in der Schweiz bleiben
Offene Gewichte, Schweizer Infrastruktur, Agent-First: Wir hosten DeepSeek-V4-Flash-0731 nun in der Schweiz. Optimieren Sie Ihre Programmier- und…