ISO/IEC 27001:2022 erfolgreich bestätigt und ISMS um Cloud Sicherheit und Datenschutz erweitert
22.10.2026 | Neuigkeiten | Luca Albrecht
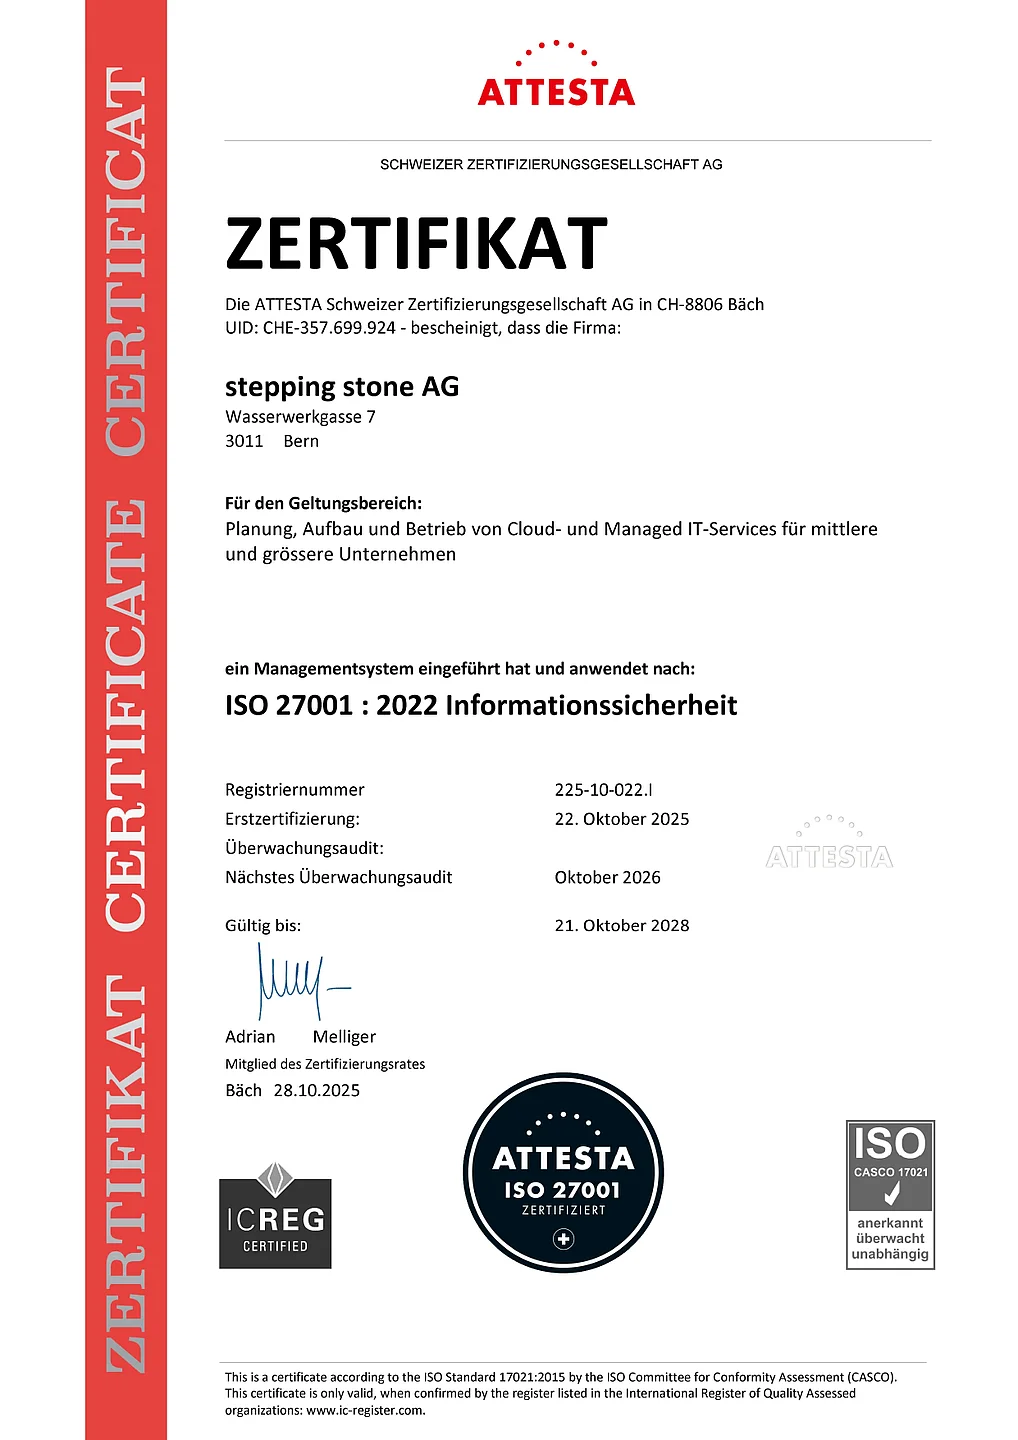
Informationssicherheit ist eine wichtige Eigenschaft unserer Dienstleistungen. Seit 2019 betreiben wir ein zertifiziertes ISMS, das regelmässig auditiert wird, damit die Prozesse von stepping stone AG dauerhaft den Anforderungen des jeweiligen Standards entsprechen. Am 22. Oktober 2026 wurde das jährliche Surveillance Audit erfolgreich abgeschlossen. Geprüft wurde, dass unser ISMS den aktuellen Anforderungen von ISO/IEC 27001:2022 weiterhin genügt.
Das Audit in diesem Jahr hatte einen besonderen Anlass: Erstmals haben wir auch die beiden zusätzlichen Standards ISO/IEC 27017 und ISO/IEC 27018 zertifizieren lassen und diesen Audit ebenfalls erfolgreich bestanden.
ISO/IEC 27017 ergänzt ISO/IEC 27001 um zusätzliche Security Massnahmen und Best Practices für Cloud Service Provider. Der Standard hilft, die Security Verantwortlichkeiten klar zu definieren und Cloud Services konform zu anerkannten internationalen Standards anzubieten. Für einen Anbieter von Schweizer Cloud Infrastruktur ist diese Ergänzung der logische nächste Schritt, um Sicherheit in der Cloud mit internationalen Massstäben zu untermauern.
ISO/IEC 27018 erweitert ISO/IEC 27001 um spezifische Anforderungen an den Schutz personenbezogener Daten (Personally Identifiable Information, PII) in Cloud Umgebungen. Ziel ist Transparenz bei der Verarbeitung personenbezogener Daten sowie konsequent gestärkter Datenschutz und Privacy. Damit runden wir unsere bestehenden Massnahmen für Datenschutz und Informationssicherheit ab.
Mit den Erweiterungen unterstreichen wir unseren Anspruch, die höchsten Standards in der Cloud Sicherheit und im Schutz personenbezogener Daten einzuhalten. Unser ISMS wird dadurch gezielt in den Bereichen Cloud Computing und Datenschutz gestärkt. Die Richtlinien des ISMS gelten für alle Mitarbeitenden, für alle Drittparteien, die Aufgaben für stepping stone AG ausführen, sowie für alle Kundinnen, Kunden und Besucher.
Sie haben Fragen zur Zertifizierung oder zu unseren Massnahmen im Bereich Informationssicherheit? Unser CISO berät Sie gerne unter +41 31 332 53 63 oder ciso(at)stepping-stone(dot)ch.
Mehr Neuigkeiten
22.10.2026 | Neuigkeiten
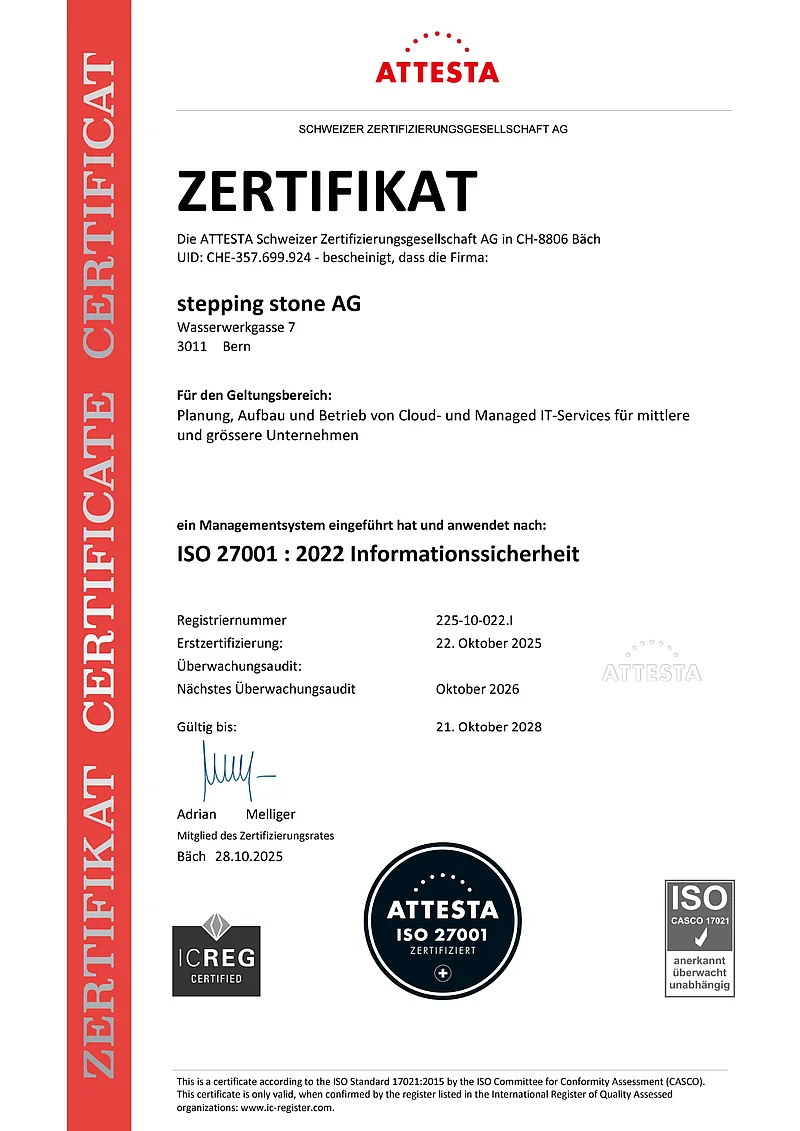
ISO/IEC 27001:2022 erfolgreich bestätigt und ISMS um Cloud Sicherheit und Datenschutz erweitert
Wir haben am 22. Oktober 2026 das jährliche externe Audit erfolgreich abgeschlossen. Damit bleibt unser Information Security Management System (ISMS)…

21.10.2026 | Wartungsfenster
PHP2Shell-Schwachstelle: Das Sicherheitsproblem wurde auf allen Systemen vollständig behoben
PHP2Shell ist der Name, den die Security-Community zwei kritischen Sicherheitslücken in PHP gegeben hat (CVE-2026-109618 und CVE-2026-109619). Durch…
21.10.2026 | Wartungsfenster
PHP2Shell Schwachstelle: Kritische Sicherheitslücken in PHP, wir patchen, sobald der Patch verfügbar ist
PHP2Shell ist der Name, den die Security-Community zwei kritischen Sicherheitslücken in PHP gegeben hat (CVE-2026-109618 und CVE-2026-109619). Durch…
20.10.2026 | Neuigkeiten
gpt-oss-120b: Offenes Reasoning-Modell von OpenAI jetzt auf Schweizer Infrastruktur
Unter Apache-2.0-Lizenz, mit einer «Mixture-of-Experts»-Architektur, einem Kontextfenster von 128'000 Token und einstellbarem Reasoning Effort von…
19.10.2026 | Wartungsfenster
PwnEscape-Lücke: Sicherheit zuerst, wir patchen unsere Systeme
PwnEscape (CVE-2026-99999) ist eine kritische Sicherheitslücke im Linux-Kernel. Durch Ausnutzung dieser Schwachstelle kann ein Angreifer die Grenzen…
13.10.2026 | Neuigkeiten
DeepSeek-V4-Flash-0731 on Demand: Starke Agenten-Fähigkeiten, bei denen die Daten in der Schweiz bleiben
Offene Gewichte, Schweizer Infrastruktur, Agent-First: Wir hosten DeepSeek-V4-Flash-0731 nun in der Schweiz. Optimieren Sie Ihre Programmier- und…