Zwei kritische Schwachstellen in einer Woche: So haben wir unsere Cloud gesichert
26.10.2026 | Luca Albrecht
Letzte Woche hat die IT-Branche innerhalb weniger Tage zwei kritische Sicherheitslücken erlebt. Am Montag, 19. Oktober, wurde PwnEscape (CVE-2026-99999) offengelegt: eine langjährig im IPv4-Netzwerkcode des Linux-Kernels bestehende Schwachstelle, die es einer virtuellen Maschine erlaubte, die Isolation zu durchbrechen und das Memory des Host-Systems auszulesen. Am Mittwoch, 21. Oktober, veröffentlichte das PHP-Projekt Notfall-Patches für PHP2Shell (CVE-2026-109618 und CVE-2026-109619), zwei kritische Remote-Code-Execution-Lücken in der PHP-Runtime, für die bereits aktive Ausnutzung in der Praxis beobachtet wurde.
Sobald Details zu PwnEscape verfügbar waren, hat unser Sicherheitsteam die Auswirkungen auf unsere Infrastruktur eingeschätzt. Aufgrund der Schwere der Sicherheitslücke, wurden alle KVM-basierten Host-Systeme aktualisiert. Möglich machen das unsere etablierten Change-Management-Prozesse und gezieltes Monitoring.
Als am Mittwoch die offiziellen Notfall-Patches zu PHP2Shell erschienen, waren wir vorbereitet. Unser am selben Tag veröffentlichter Beitrag bestätigte, dass wir die Patches anwenden, sobald sie verfügbar sind. Innerhalb weniger Stunden nach dem Release wurden alle betroffenen PHP-Versionen in unserer Cloud auf die gepatchten Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 aktualisiert.
Transparente Kommunikation mit unseren Kunden war eine Priorität, daher haben wir einen Folge-Beitrag veröffentlicht, der bestätigt, dass das Sicherheitsproblem auf allen Systemen vollständig behoben ist. Heute sind beide Lücken in unserer Infrastruktur geschlossen, und unser Monitoring hat keine Ausnutzung auf unseren Systemen erkannt.
Diese Woche hat gezeigt, dass unsere kontinuierliche Überwachung, unsere Incident-Prozesse und unsere Patch-Geschwindigkeit im Ernstfall funktionieren. Wir werden auch weiter mit derselben Geschwindigkeit und Transparenz handeln, wann immer die Sicherheit unserer Systeme und der Daten unserer Kunden betroffen ist.
Mehr
27.10.2026 | Anlässe
Rückblick auf das B2B Töggele Event 2026
Am Mittwoch, 21. Oktober 2026, fand am Standort der netiva GmbH im Liebefeld-Bern das B2B-Tischfussball-Event 2026 statt. Wieder einmal trafen…

26.10.2026
Zwei kritische Schwachstellen in einer Woche: So haben wir unsere Cloud gesichert
Letzte Woche haben zwei kritische Schwachstellen die IT-Branche innerhalb weniger Tage erreicht: PwnEscape im Linux-Kernel und PHP2Shell im…
22.10.2026 | Neuigkeiten
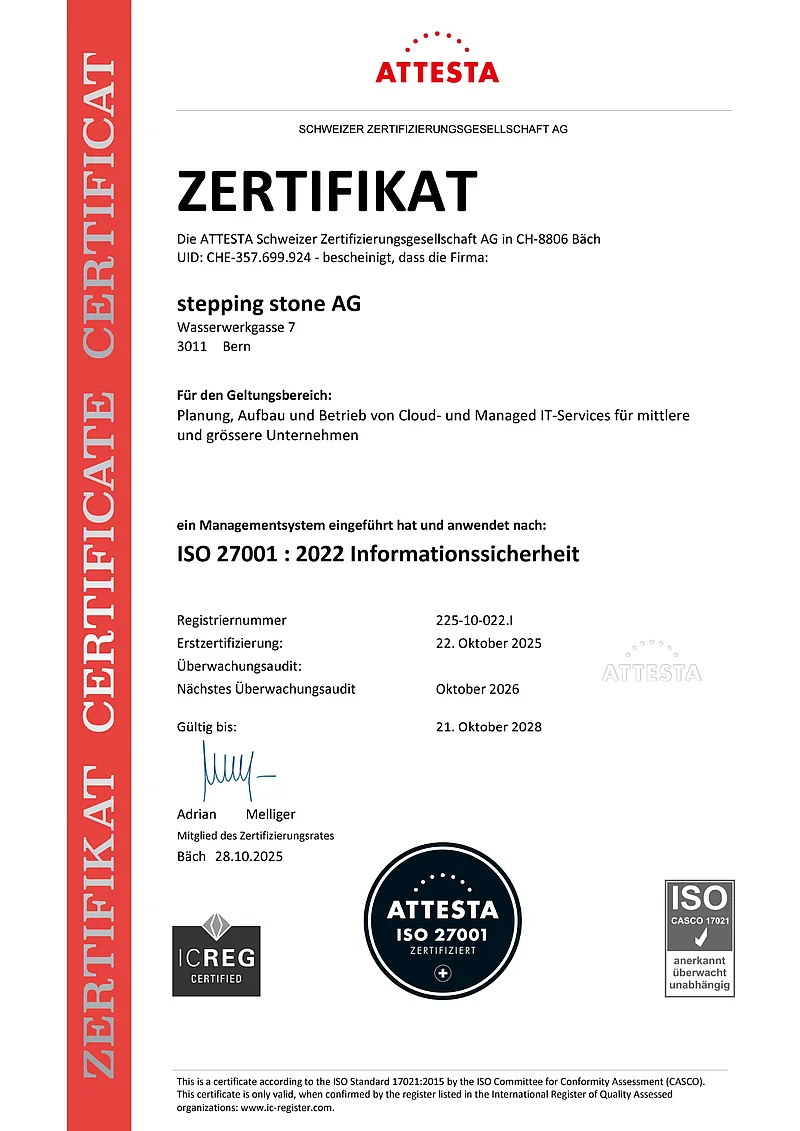
ISO/IEC 27001:2022 erfolgreich bestätigt und ISMS um Cloud Sicherheit und Datenschutz erweitert
Wir haben am 22. Oktober 2026 das jährliche externe Audit erfolgreich abgeschlossen. Damit bleibt unser Information Security Management System (ISMS)…
21.10.2026 | Wartungsfenster
PHP2Shell-Sicherheitslücke: Das Sicherheitsproblem wurde auf allen Systemen vollständig behoben
PHP2Shell ist die Bezeichnung, die die Security Community zwei kritischen Sicherheitslücken in PHP (CVE-2026-109618 und CVE-2026-109619) gegeben hat.…
21.10.2026 | Wartungsfenster
PHP2Shell Schwachstelle: Kritische Sicherheitslücken in PHP, wir patchen, sobald der Patch verfügbar ist
PHP2Shell ist der Name, den die Security-Community zwei kritischen Sicherheitslücken in PHP gegeben hat (CVE-2026-109618 und CVE-2026-109619). Durch…
20.10.2026 | Neuigkeiten
gpt-oss-120b: Offenes Reasoning-Modell von OpenAI jetzt auf Schweizer Infrastruktur
Unter Apache-2.0-Lizenz, mit einer «Mixture-of-Experts»-Architektur, einem Kontextfenster von 128'000 Token und einstellbarem Reasoning Effort von…