ISO/IEC Zertifizierungen
Ein Überblick über unsere zertifizierten Standards und darüber, wie diese zum Schutz Ihrer Daten und unserer Betriebsabläufe beitragen.
Überblick
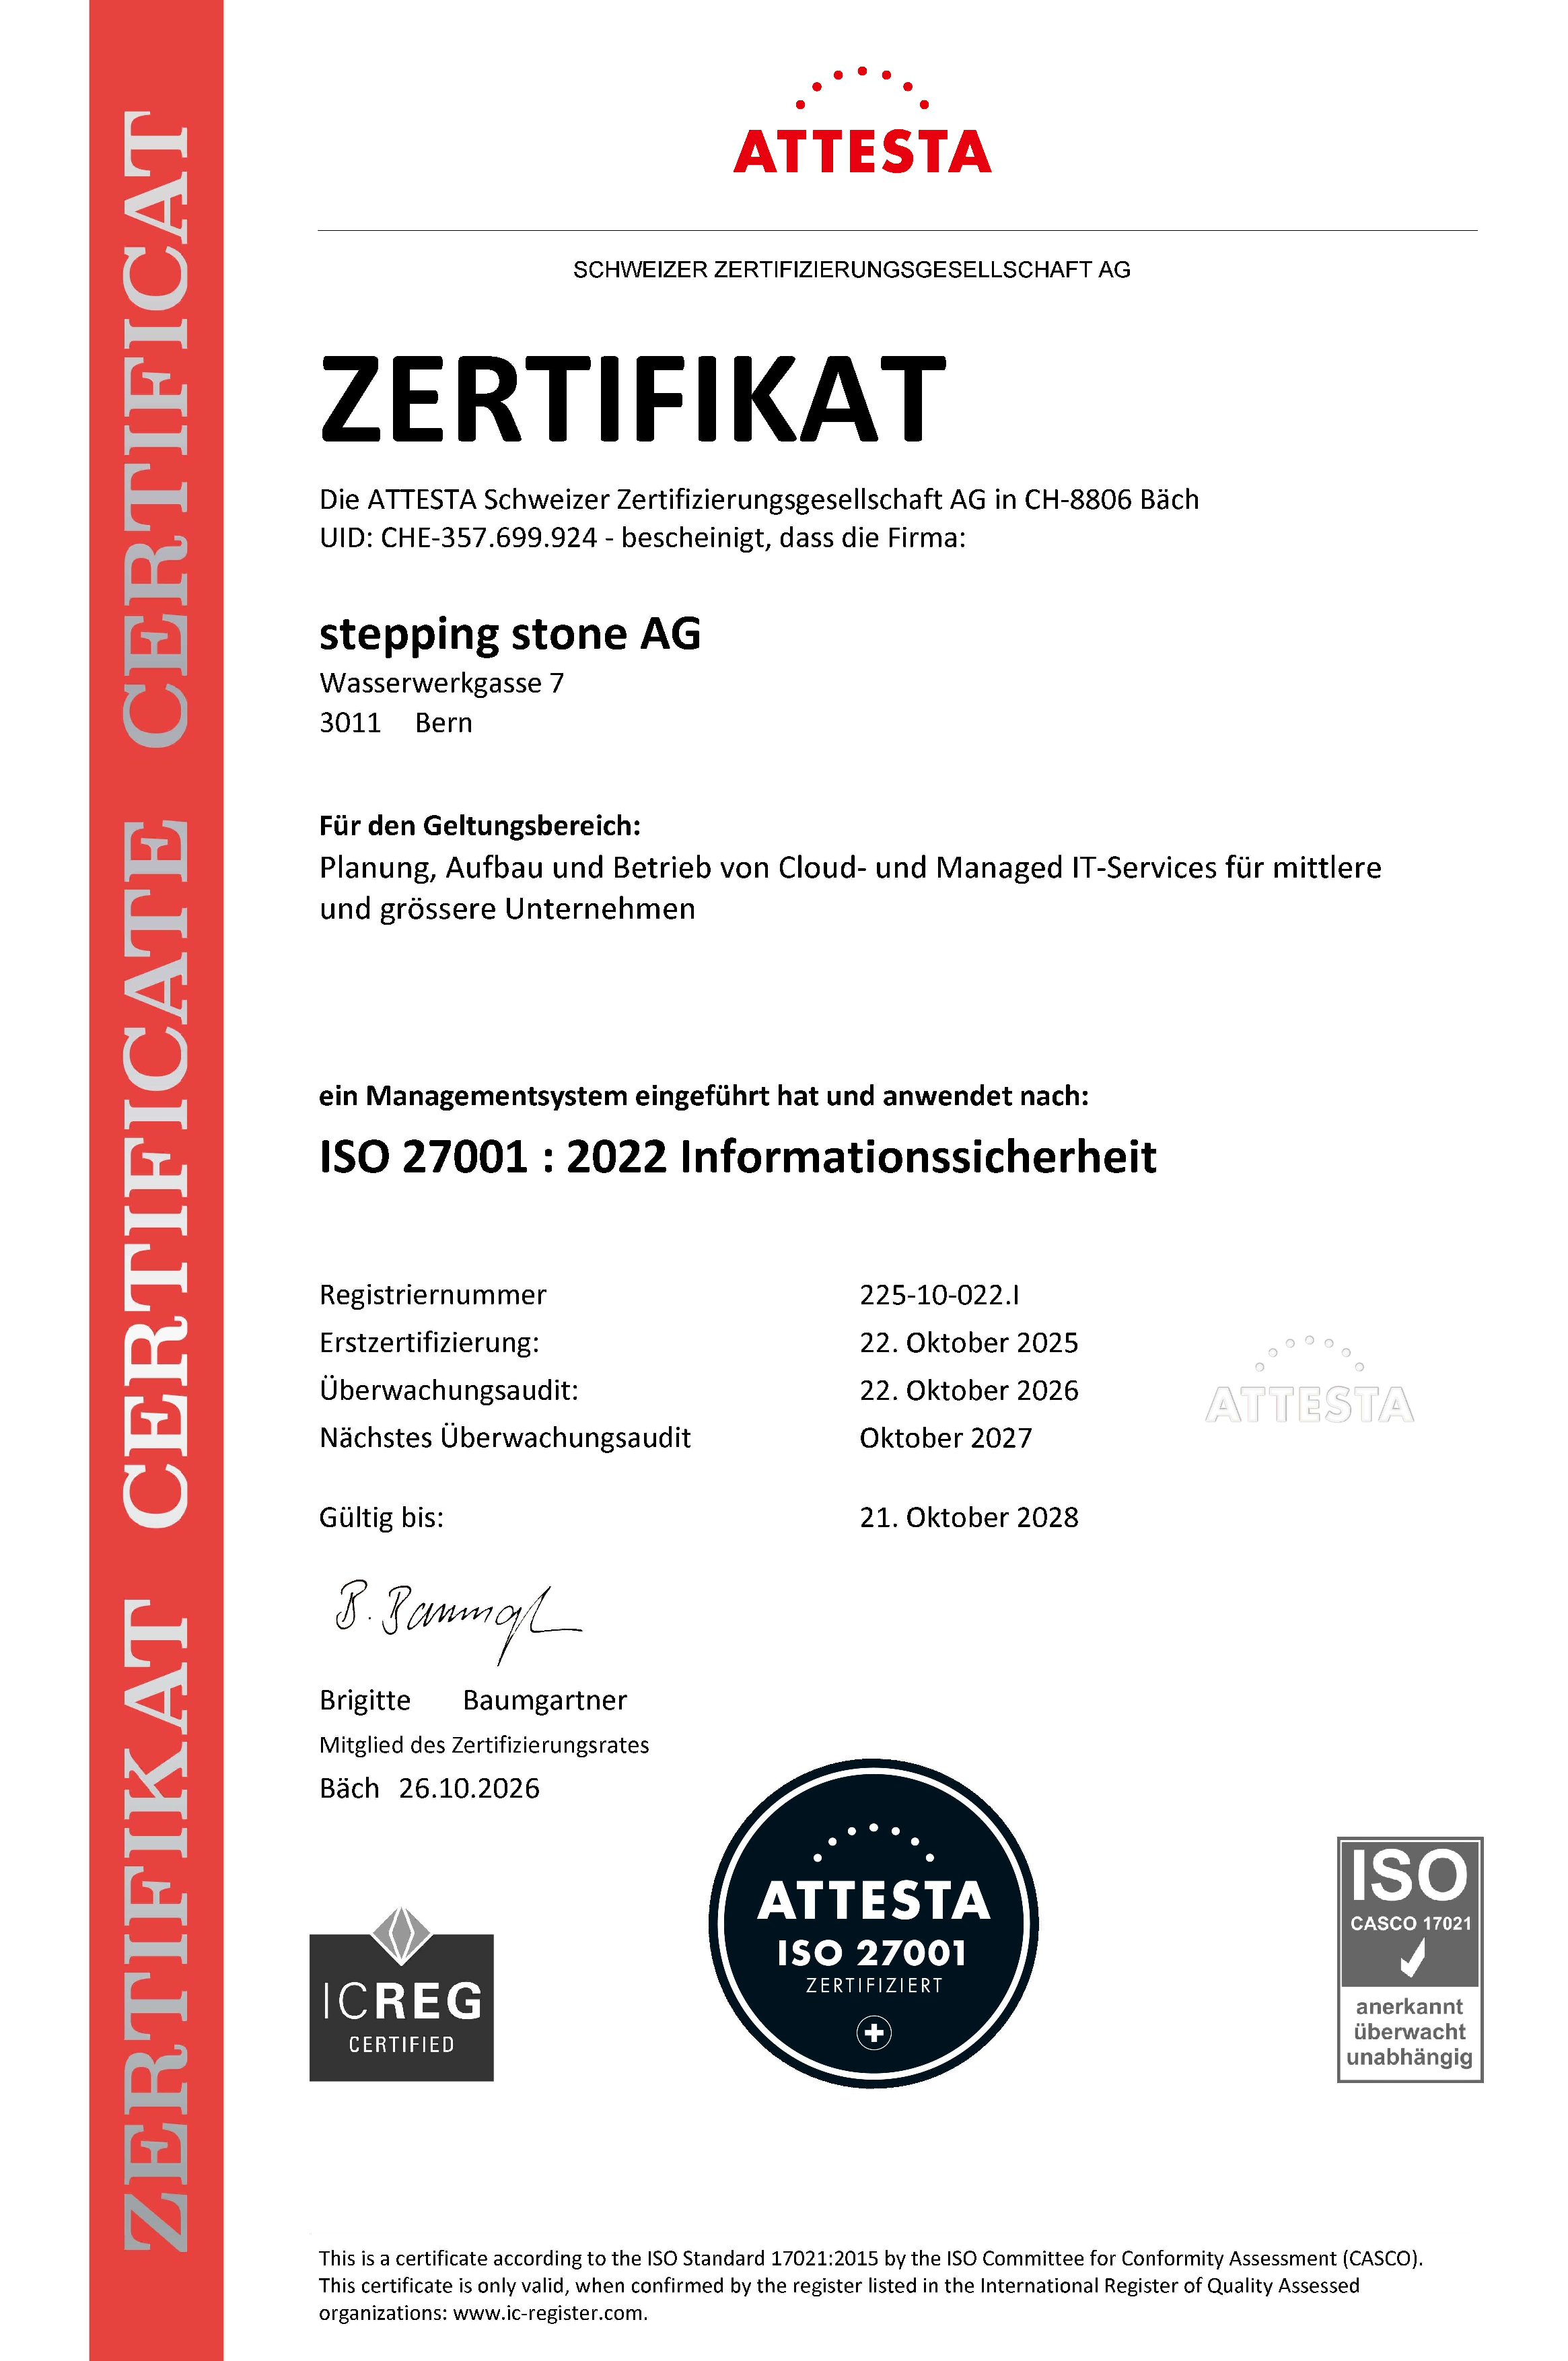
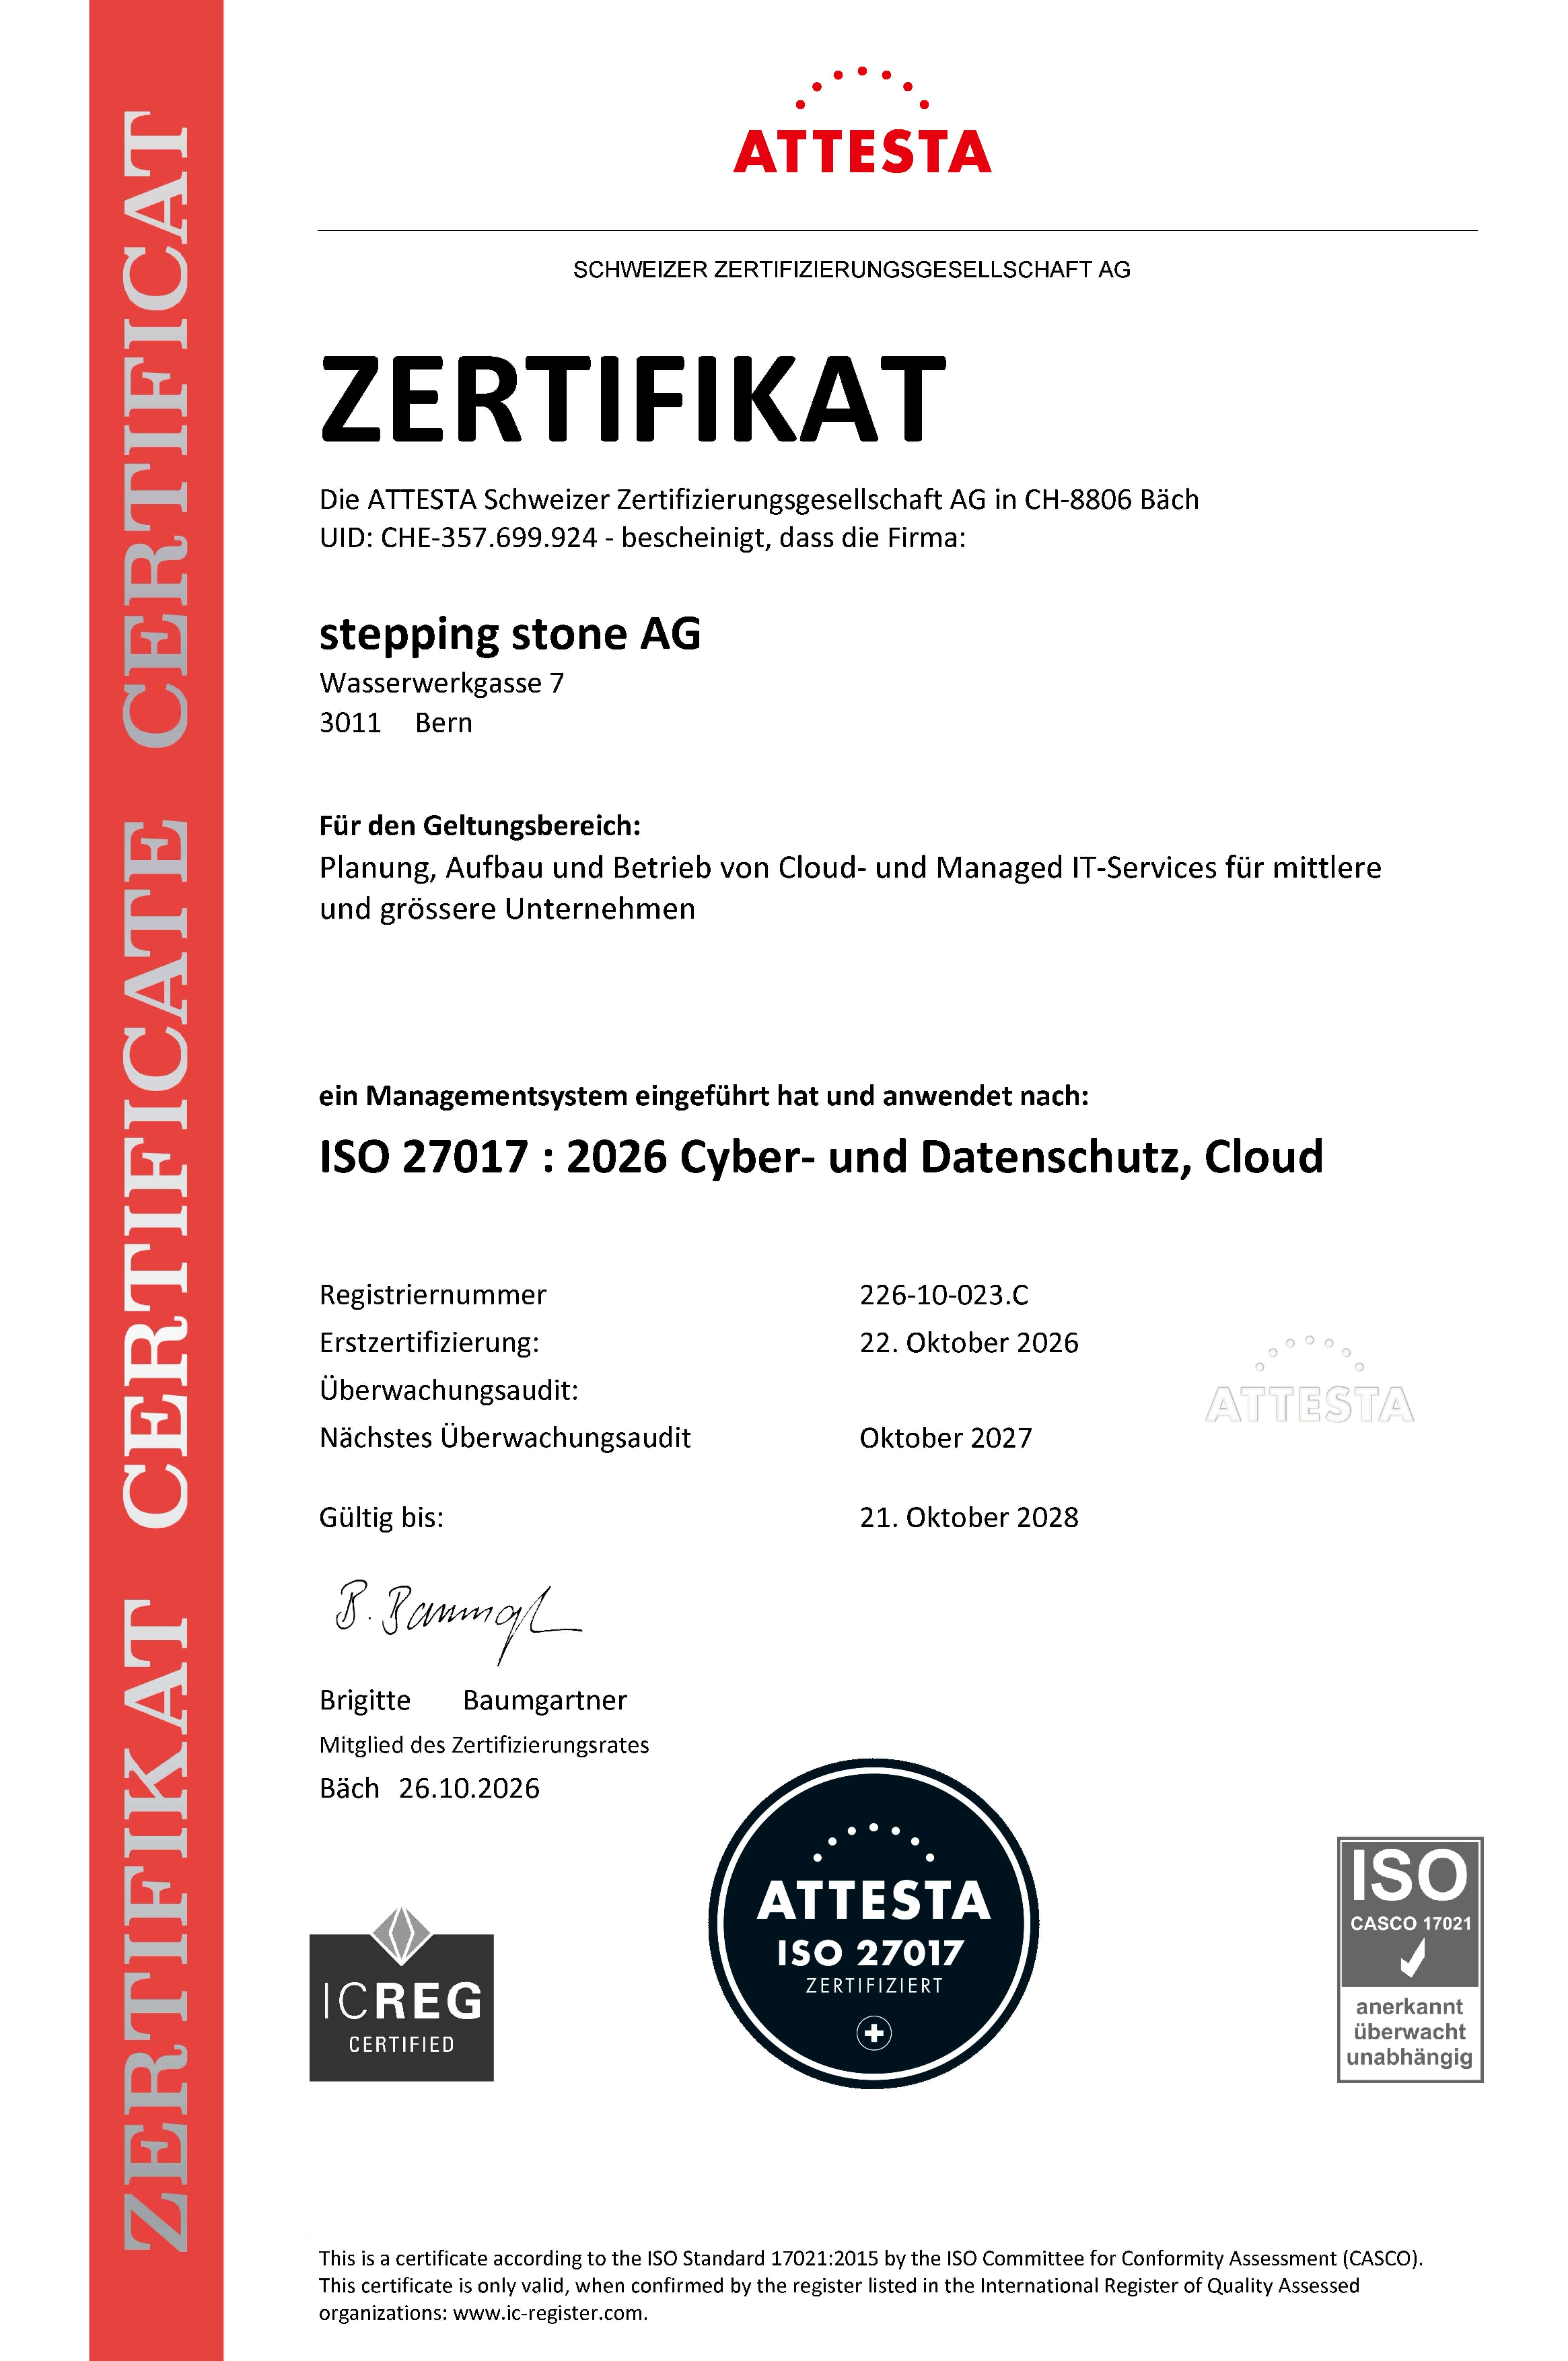
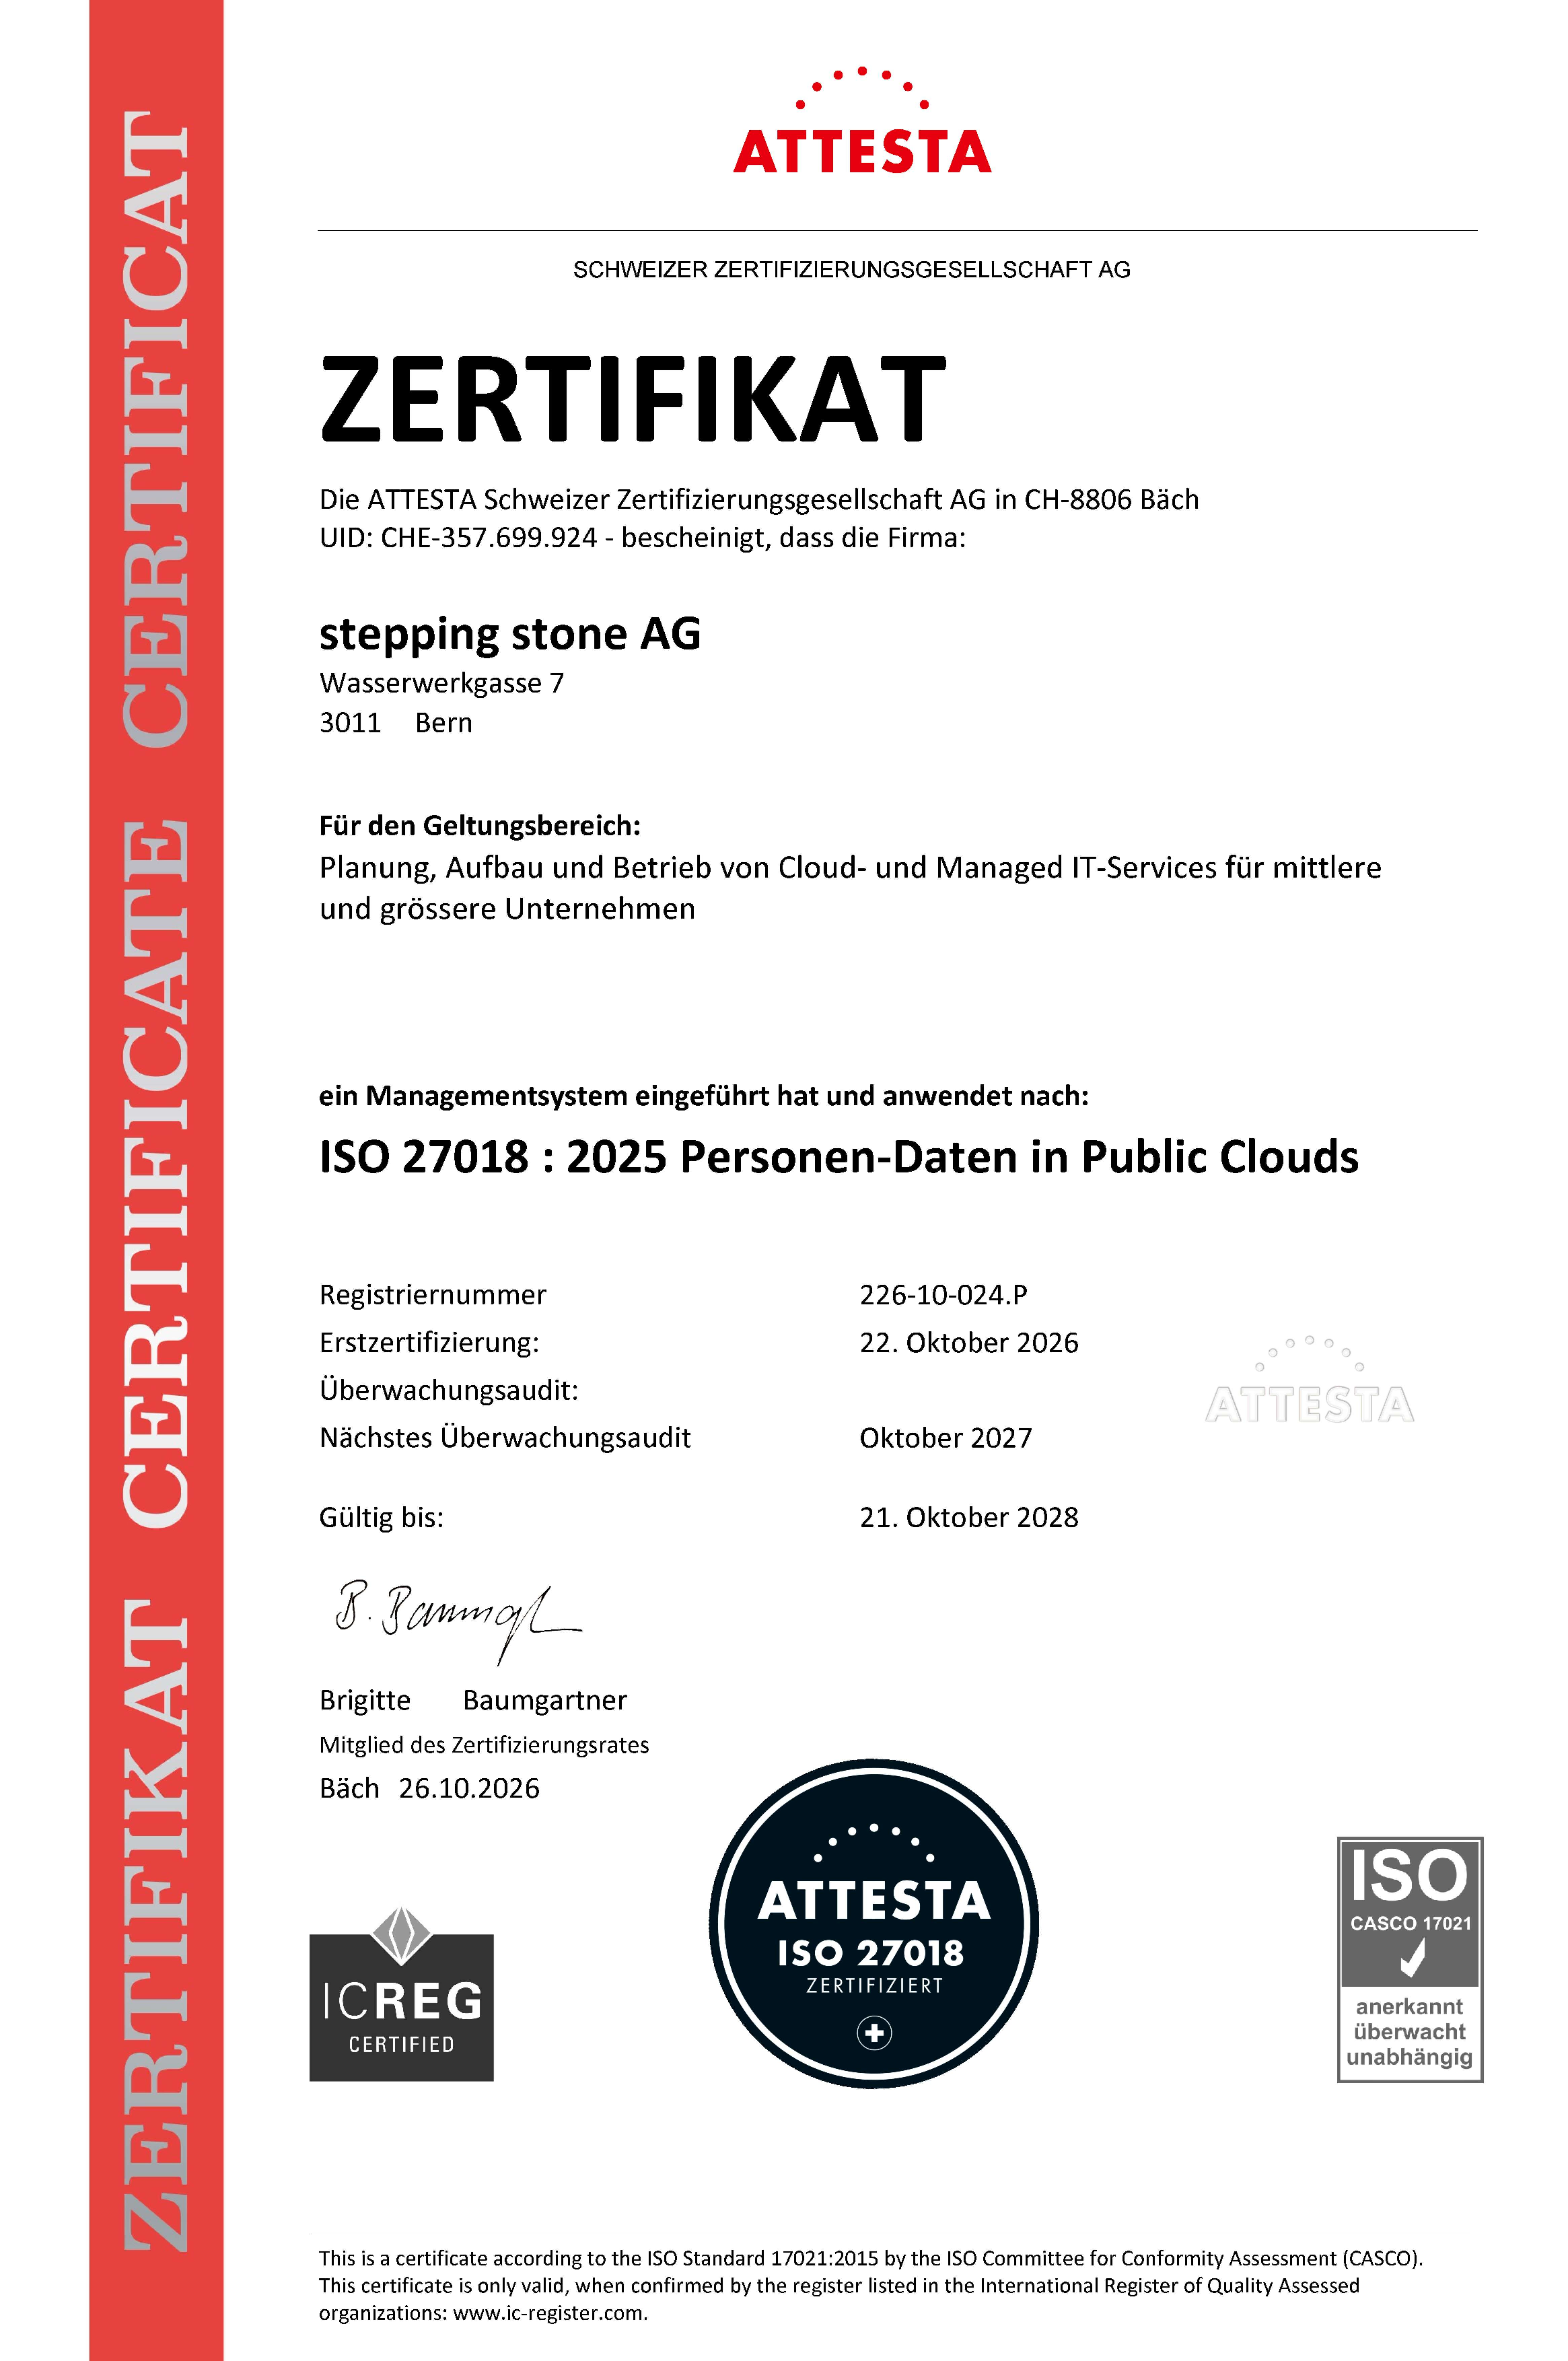
Seit Oktober 2019 sind wir nach ISO/IEC 27001 zertifiziert. Im Oktober 2026 haben wir unser bestehendes Informationssicherheits-Managementsystem (ISMS) um die Normen ISO/IEC 27017:2026 und ISO/IEC 27018:2025 erweitert.
Insbesondere konzentrieren sich die ISO/IEC-Zertifizierungen auf die folgenden Kernpunkte:
- ISO/IEC 27001:2022 Informationssicherheit: Der internationale Standard für Informationssicherheits-Managementsysteme (ISMS). Er bietet einen Rahmen für den Schutz von Daten und das Management von Sicherheitsrisiken.
- ISO/IEC 27017:2026 Cloud-Sicherheit: Bietet Sicherheitsmassnahmen speziell für Cloud-Dienste. Es unterstützt sowohl Anbieter als auch Kunden beim Umgang mit Sicherheitsrisiken in der Cloud.
- ISO/IEC 27018:2025 Datenschutz: Der Schwerpunkt liegt auf dem Schutz von Personendaten in der Cloud. Es werden Kontrollmassnahmen für den Umgang mit personenbezogenen Daten (PII) in öffentlichen Cloud-Umgebungen festgelegt.
Weitere Informationen finden Sie auf den offiziellen iso.org-Webseiten zu ISO/IEC 27001:2022, ISO/IEC 27017:2026 und ISO/IEC 27018:2025.
Warum setzen wir auf ISO/IEC-Zertifizierungen?
Mit den ISO/IEC-Zertifizierungen verpflichten wir uns gegenüber unseren Kunden und uns selbst zum Einsatz eines Informationssicherheits-Managementsystems (ISMS) mit regelmässiger Überprüfung von Risiken und Prozessen. Dies ist für unsere Kunden ebenso wichtig wie für uns selbst, da es Vertrauen schafft und sicherstellt, dass stets die höchsten Sicherheitsstandards eingehalten werden. Die Richtlinien des Informationssicherheits-Managementsystems (ISMS) gelten für alle Mitarbeitenden der stepping stone AG, für alle Dritten, die Aufgaben oder Dienstleistungen für die stepping stone AG ausführen, sowie für alle Kunden oder Besucher der stepping stone AG.
Mit dem Hinzufügung der beiden neuen Erweiterungen ISO/IEC 27017:2026 und ISO/IEC 27018:2025 haben wir gezeigt, dass wir bestrebt sind, die vollständige Einhaltung der Best Practices zum Schutz von Personendaten in der Cloud sicherzustellen. Dies gewinnt in einer digitalen Welt, in der sensible Daten ständig Gefahren ausgesetzt sind, von Tag zu Tag an Bedeutung.
Zertifizierungen
Gemeinsam mit unseren internen Auditoren bei der Redguard AG und unseren externen Auditoren bei der ATTESTA Schweizer Zertifizierungsgesellschaft AG führen wir jährliche Audits durch, um unsere Prozesse zu überprüfen und zu optimieren, die vollständige Einhaltung der ISO/IEC-Zertifizierungen sicherzustellen und die Integrität unserer Standards zu wahren.
Die aktuellsten Zertifizierungen finden Sie weiter unten.